miércoles, 12 de noviembre de 2014

Interesante artículo de Chema Alonso: ¿Cómo se puede romper el anonimato en TOR?

Interesante artículo de Chema Alonso en su blog "Un informático en el lado del mal".

Dentro del concepto de Deep Web, que representa todas esas partes de Internet alejadas del mainstream, existe muchas redes. Algunas de ellas como CJDNS y su Hypberboria que necesitan contar con la confianza de sus miembros para dejarte entrar, otras directamente la propia web pero usando accesos escondidos en conexiones que se abren con port knocking, por puertos privados o que necesitan de credenciales especiales y otras tan populares hoy en día como la red TOR.

Figura 1: ¿Cómo se puede romper el anonimato en la red TOR?

Esta última, la red que utiliza The Onion Routing, se construye bajo las premisas de dar anonimato y privacidad tanto a clientes como servidores, y por ello ha sido lugar habitual de activistas políticos, hackers en busca de intimidad en sus acciones y, también cibercriminales con el más variopinto conjunto de negocios, que pueden ir desde la venta de identidad, drogas, asesinos a sueldos o cosas aún peores.

Por supuesto, los cuerpos de seguridad, las agencias de inteligencia y muchos gobiernos, han querido romper en la red TOR ese anonimato y privacidad, por lo que se han visto muchísimos ataques distintos. Desde el uso de exploits en el software cliente de conexión, al conocimiento de los usuarios de la red mucho antes de que lo fueran, pasando por la colocación de nodos falsos de salida, como el que vimos hace poco que infectaba los ficheros binarios que se descargaban.

Figura 2: Esquema de funcionamiento de The Onion Routing

El propio proyecto TOR reconoció que todo el tráfico que había circulado por la red durante los seis primeros meses del año había estado en riesgo, y por tanto, el anonimato estuvo comprometido en la red TOR tanto para clientes como para servidores. Las técnicas que se usaron para romper el anonimato fueron las de la correlación pasiva de tráfico de red, técnicas que habían sido explicadas tiempo atrás en un trabajo en inglés.

Ahora, el trabajo que analizaba dichos ataques ha sido traducido al español por Juan Eljach y Gustavo Rendón, para que sea más fácil de leer por los menos duchos en la lengua inglesa. He subido una copia en formato PDF a mi cuenta de SlideShare, y la tenéis disponible aquí para su lectura.


La red TOR no para de crecer. Los bancos no están cortando las conexiones a sus sistemas de e-banking, y la propia Facebook - antítesis del anonimato en favor de la socialización de la red - ha abierto ya un nodo directamente en la red TOR. Dentro de poco ya TOR va a ser mainstream, así que más te vale conocer todo lo que puedas de ella, así que después de este documento, debes leer: "Users Get Routed:Traffic Correlation on Tor by Realistic Adversaries".

Fuente | Elladodelmal

lunes, 10 de noviembre de 2014

Ciber-redada en la Internet Profunda, Silk Road 2.0 no fue la única afectada

Ayer descubríamos las primeras consecuencias de la 'Operation Onymous', una ciber-redada organizada por la Europol, el FBI y el Departamento de Seguridad Nacional de los Estados Unidos. Gracias a esa iniciativa de las fueras y cuerpos de seguridad se lograba cerrar Silk Road 2.0 y arrestar a su responsable, Blake Benthall.
Pero esa era solo parte de una operación que ha ido mucho más allá y que se ha encargado de detener la actividad de otros servicios que como en el caso de Silk Road se escudaban en la Internet Profunda y en el uso del servicio Tor para vender drogas y otras mercancías de contrabando de forma online. Ha sido un golpe importante contra esas actividades, pero desde luego no definitivo.
414 dominios .onion cerrados
 
Así lo demuestra el hecho de que parte de los mercados de contrabando que ya operaban en dominios .onion siguen haciéndolo y han logrado eludir a los cuerpos de seguridad. Agora es ya de hecho un mercado que supera a Silk Road en número de productos en venta con más de 16.000 artículos -la mayoría ilegales-, pero hay otros como Evolution o Andromeda que seguramnete aprovecharán la caída del resto de mercados para ganar clientela.


Sea como fuere, estas agencias de seguridad han logrado dar un golpe conjunto en Estados Unidos y varios países europeos en la que se han producido 17 arrestos y el cierre de la citada Silk Road 2.0, además de Cloud 9, Hydra, Pandora, Blue Sky, Topix, Flugsvamp, Cannabis Road y Black Market.
También se han logrado eliminar las actividades de servicios de blanqueo de dinero como Cash Machine, Cash Flow, Golden Nugget o Fast Cash, lo que ha hecho que entre otras cosas los agentes se hayan hecho con más de 1 millón de dólares en forma de bitcoins y otros 250.000 dólares en metálico que se suman a una serie de artículos como ordenadores, drogas, oro, plata y armas que aún están por catalogar.
En total se han "secuestrado" 414 dominios .onion, que son los utilizados por el software de protección del anonimato Tor. Eso ha hecho que se plantee la verdadera seguridad que ofrece este servicio, algo de lo que no dudan sus creadores. Estos creen que esos arrestos y ceses de actividad se deben simplemente al trabajo tradicional de la policía, ya que no han detectado ninguna nueva vulnerabilidad en el servicio.
Los responsables de la Operación Onymous han revelado que "este es solo el principio de esta tarea. Perseguiremos a este tipo de sitios de forma continua", destacando además que la cooperación internacional ha demostrado funcionar, y amenazando a los responsables de estos servicios: "ya no estarás libre de riesgos si tratas de poner en marcha servicios como estos".
Fuente | Xataka
Vía | Wired

martes, 28 de octubre de 2014

Denegación de servicio en dispositivos Cisco IOS y Cisco IOS XE

Cisco ha anunciado la existencia de una vulnerabilidad de denegación de servicio en dispositivos con software Cisco IOS y Cisco IOS XE.
La vulnerabilidad, con CVE-2014-3409, reside en el Ethernet Connectivity Fault Management (CFM) debido a a un tratamiento incorrecto de paquetes CMF específicamente construidos. Un atacante remoto sin autenticar podrá explotar esta vulnerabilidad para provocar el reinicio del dispositivo. La repetición del ataque de forma continuada podrá provocar la condición de denegación de servicio.
Cisco no ofrece actualizaciones gratuitas para este problema. Los usuarios afectados deberán contactar con su canal de soporte para obtener versiones actualizadas.
Más información:
Cisco IOS and IOS XE Software Ethernet Connectivity Fault Management Vulnerability
 
Fuente | www.hispasec.com

Apple iTunes 12.0.1 y QuickTime 7.7.6 para Windows: Mismos Bugs y más Librerías inseguras

El investigador de seguridad Stefan Kanthak ha publicado que aunque Apple iTunes 12.0.1 ha sido liberado recientemente, algunas de las librerías de terceros utilizadas por iTunes y QuickTime son vulnerables a día de hoy. Hace unos meses, el propio Stefan publicó estos hechos y nosotros hablamos de ello en Seguridad Apple. Como se podía ver las siguientes librerías presentaban vulnerabilidades conocidas, además, hacia bastante tiempo:


  • ibeay32.dll y ssleay32.dll 0.9.8.d tienen más de 7 años y 27 vulnerabilidades conocidas. 
  • libcurl.dll 7.16.2 con al menos 18 vulnerabilidades conocidas. 
  • libxml2.dll 2.6.0.0 con 17 vulnerabilidades conocidas. 
  • La última se puede consultar a través del CVE-2013-0339. icuuc40.dll, icuin40.dll, icudt49.dll, libicuuc.dll y libicuin.dll 49.1.1 con al menos 4 vulnerabilidades conocidas. Pueden ser consultadas por CVE-2013-2419, CVE-2013-2383, CVE-2013-2384, CVE-2013-1569. 
Según publica Stefan de nuevo, no se han actualizado las librerías de terceros, por lo que se sigue estando expuesto a estas vulnerabilidades, aunque la versión de iTunes haya pasado de la 11.2.2 a la 12.0.1. Estos bugs, como ya se ha visto, permiten realizar elevación de privilegios y ataques D.O.S. en Windows por medio de las rutas inseguras.

Figura 1: Automatic Updates de Apple también arrancaba desde rutas inseguras

Además, estos fallos de seguridad se presentan también en la aplicación de reproducción de video de Apple QuickTime 7.7.6. Parece que en el roadmap de Apple no entró el solucionar estos problemas, seguiremos atentos para ver qué ocurre a corto plazo.
 

INTECO publica el "Estuido sobre la Ciberseguridad y Confianza en los hogares españoles".

El Observatorio Nacional de las Telecomunicaciones y de la Sociedad de la Información (ONTSI) de Red.es, junto con el Instituto Nacional de Tecnologías de la Comunicación, S.A. (INTECO), presentan la oleada del panel de hogares del "Estudio sobre la Ciberseguridad y Confianza en los hogares españoles".
Desde Hispasec hemos colaborado de forma activa en realización de este estudio, que presenta dos tipos de datos, obtenidos siguiendo diferentes metodologías:
  • Dato declarado: Obtenido de las encuestas online realizadas a los 3.074 hogares que han conformado la muestra del estudio.
  • Dato real: Para ello se utiliza el software iScan que analiza los sistemas y la presencia de malware en los equipos, recogiendo datos del sistema operativo, su estado de actualización y las herramientas de seguridad instaladas.

Algunos datos que se pueden encontrar en el informe son:
  • Las medidas activas más utilizadas son las contraseñas (57,5 %) y el borrado de archivos temporales y cookies (53,4 %) generados durante la navegación a través de la red Internet.
        
  • El 69,4 % de los usuarios declara que la frecuencia de actualización de las herramientas de seguridad se determina de manera automática por las propias herramientas.
         
  • La mayoría de usuarios –superior al 73 %– mantiene buenos hábitos de comportamiento referentes a los servicios de banca y comercio a través de Internet. Únicamente el uso de tarjetas prepago o monedero es secundado por un porcentaje menor de usuarios (41 %).
         
  • El troyano sigue siendo el tipo de malware más detectado en los ordenadores españoles, llegando a presentarse en el 35,8 % de los ordenadores escaneados durante marzo de 2014.

El estudio completo se puede descargar desde la página del ONTSI en el siguiente enlace:
Más información:
Estudio sobre la Ciberseguridad yConfianza en los hogares españoles

miércoles, 20 de agosto de 2014

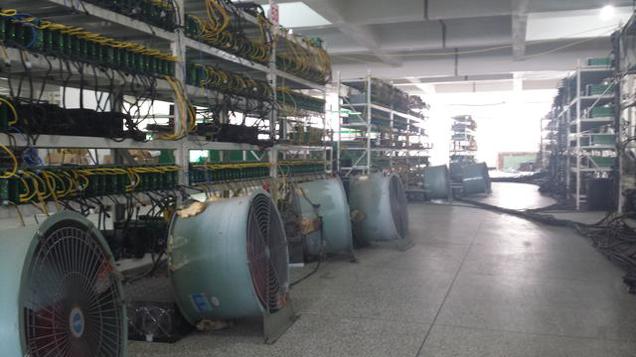
Así es una minería de Bitcoins china que paga 60.000 dólares de luz

Así es una minería de Bitcoins china que paga 60.000 dólares de luz

Así es una minería de Bitcoins china que paga 60.000 dólares de luz


En The Coinsman han tenido la oportunidad de visitar una peculiar minería de Bitcoins situada al noroeste de China. Tal y como podrás ver en las imágenes, el despliegue de medios no es precisamente una obra de ingeniería, ya que esta granja está formada por simples estanterías donde descansan las placas y las correspondientes fuentes de alimentación. Estas fuentes provienen en su mayoría de ordenadores reciclados, y el sistema de ventilación del recinto lo forman una serie de ventiladores industriales que, colocados en el suelo, crean una intensa corriente que expulsa el aire caliente al exterior.
Lo más sorprendente, es que detrás de esta rudimentaria instalación se esconden facturas de consumo eléctrico de más de 60.000 dólares, un negocio mantenido por 3 personas que descansan entre 4 y 5 días al mes y unas condiciones un tanto preocupantes. Te dejamos con el resto de imágenes en el enlace de lectura. Una mina en toda regla.
 
Fuente | TheCoinsman

rural china


04 - VP4lVNu
21 - om9lah1

15 - GyuhACY

34 - JgVl5ag