

El robo del coche se ha vuelto digital
Robar un coche ya no significa romper una ventanilla y hacer un puente. Hoy, en la mayoría de los casos, no se rompe nada: el robo es un problema de ciberseguridad que ataca la conversación por radio entre la llave y el vehículo.
Los datos lo confirman. En España se roban en torno a 33.000 coches al año — unos 90 vehículos al día contando turismos y motos. Y cada vez más sin forzar: en Reino Unido, las aseguradoras cifran en torno al 89 % los vehículos sustraídos por vía electrónica, y la red de recuperación Tracker situó en el 93 % los robados sin las llaves entre enero y octubre de 2025. En Países Bajos, el 59 % de los turismos robados en 2025 tenían acceso sin llave.
La vulnerabilidad es casi universal. En su estudio de 2025, el ADAC (el club automovilístico alemán) analizó más de 800 modelos y encontró 685 vulnerables al ataque de relay: un 86 % de la muestra.
Este artículo explica, a nivel técnico, cómo funcionan los cuatro métodos electrónicos más usados — y, sobre todo, cómo protegerse de cada uno. No es un manual: el objetivo es que el lector entienda la amenaza para defenderse mejor.
El punto débil: cómo “dialogan” la llave y el coche
Para entender los ataques hay que entender la conversación que los hace posibles. Existen dos sistemas, y conviene no confundirlos porque cada método ataca a uno u otro.
• Mando con botón (RKE, Remote Keyless Entry): abres o cierras pulsando un botón. La llave solo emite cuando la pulsas. Es lo que ataca la captura y reenvío de señal.
• Llave de proximidad (PKE, keyless o arranque sin llave): el coche y la llave se reconocen automáticamente cuando la llave está cerca; abres tocando la manilla y arrancas con un botón, sin sacar la llave del bolsillo. Es lo que ataca el relay.
En ambos casos, toda la seguridad descansa sobre una conversación por radio: la llave y el coche se autentican intercambiando señales en cuestión de milisegundos. Ese diálogo es el talón de Aquiles.
Los cuatro métodos no son más que cuatro formas distintas de interferir en esa conversación:
1. Amplificarla para engañar al coche sobre dónde está la llave (relay).
2. Grabarla y reproducirla más tarde (replay / RollJam).
3. Bloquearla para que una orden no llegue (inhibidor).
4. Saltársela por completo y hablar directamente con la red interna del coche (inyección en el bus CAN).
Los tres primeros atacan la radio exterior; el cuarto se mete, literalmente, por dentro.

Cuatro formas de robar un coche sin romper nada
La capa física. En Europa, el enlace del mando (RKE) opera típicamente en la banda ISM de 433,92 MHz (315 MHz en Norteamérica); el keyless pasivo (PKE) usa un enlace dual: el coche despierta la llave con baja frecuencia (LF, 125 kHz) de muy corto alcance y la llave responde en UHF. El protocolo es un challenge-response: el coche lanza un reto, la llave lo firma con su clave y contesta. La criptografía del diálogo suele ser sólida; lo que los ataques explotan casi siempre es la capa física o de enlace — amplificarla, grabarla, bloquearla o puentearla —, no el cifrado.
Método 1 — Ataque de relay (amplificación de señal)
Es el método más extendido y el que explica la mayoría de los robos “sin rastro”. Ataca a las llaves de proximidad (keyless).
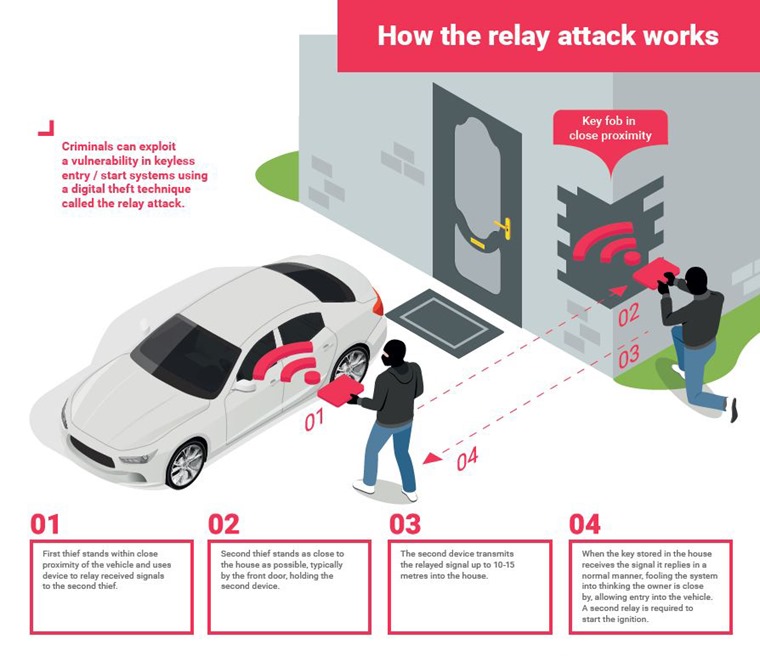
La idea. Un coche keyless pregunta constantemente si su llave está cerca. La llave solo debería responder a muy corta distancia — un par de metros — para que el coche se abra. El ataque de relay no copia ni descifra nada: simplemente alarga artificialmente esa distancia. Hace creer al coche que la llave está pegada a la puerta cuando en realidad está dentro de casa.
Cómo se ejecuta. Intervienen dos personas con dos dispositivos. Uno se coloca junto al coche y capta la señal LF de interrogación que este emite; el otro se acerca a donde está la llave — colgada junto a la puerta, en el recibidor, en un bolso — y retransmite esa conversación de ida y vuelta. El coche “ve” la llave al lado, se abre y permite arrancar. Todo el proceso dura menos de 30 segundos y no deja cristales rotos ni cerraduras forzadas.
Un matiz importante. El relay reproduce el comportamiento de la llave en tiempo real, pero no la clona. Una vez el coche está en marcha sigue circulando; sin embargo, si el motor se apaga lejos de la llave, puede que no vuelva a arrancar. Por eso muchas bandas lo combinan con la clonación posterior de una llave nueva.
Alcance. Según el ADAC, en 2025 el 86 % de los modelos probados eran vulnerables. La excepción notable: los coches con keyless basado en UWB (ultra-wideband), que no estima la proximidad por intensidad de señal (RSSI) sino por el tiempo de vuelo del pulso de radio (IEEE 802.15.4z): una distancia que el relay no puede falsear sin violar la física. En las pruebas del ADAC no pudo abrirse ni arrancarse.

Ataque de relay: la señal viaja de la llave al coche
El coche cree que la llave está a su lado: se abre y permite arrancar sin que la llave real salga de casa.
Método 2 — Captura y reenvío de la señal (replay y RollJam)
Este método ataca al mando con botón (RKE). Aquí sí se “copia” la señal, y la historia de cómo los fabricantes intentaron impedirlo — y cómo los atacantes lo sortearon — es muy ilustrativa.
El replay simple. Los primeros mandos usaban un código fijo: la misma orden abría siempre. Bastaba grabar una pulsación y reproducirla para abrir el coche. Un fallo evidente.

La respuesta: el código rodante. Se introdujo el rolling code, popularizado por esquemas como KeeLoq: llave y coche mantienen un contador sincronizado que, cifrado con una clave compartida, genera en cada pulsación un código distinto y de un solo uso. El receptor lo valida dentro de una ventana de sincronización y descarta los ya vistos. En teoría, un código grabado ya no sirve.
Cómo se sortea: RollJam. En la DEF CON de 2015, el investigador Samy Kamkar demostró RollJam, un dispositivo de unos 30 dólares que derrota al código rodante combinando interferencia y captura. La secuencia, conceptualmente, es esta:
1. El dueño pulsa el mando. RollJam bloquea la señal (el coche no la recibe) y la graba. Al dueño le parece que “no ha funcionado”.
2. El dueño pulsa otra vez. RollJam vuelve a bloquear y grabar la segunda pulsación, pero esta vez reenvía el primer código que había guardado. El coche se abre y el dueño no sospecha nada.
3. RollJam se queda con un código válido y sin usar — el segundo — que el atacante puede emplear después para abrir el coche.
Técnicamente, RollJam usa un jammer de banda estrecha desplazado respecto al centro de recepción — el coche no capta la orden, pero el atacante sí la graba con un SDR — y retiene el último código válido. Kamkar demostró que funcionaba contra chips de control de acceso muy extendidos, como KeeLoq. La mitigación es que los códigos caduquen también por tiempo, o pasar a esquemas challenge-response bidireccionales; algo que los sistemas modernos ya incorporan.
Método 3 — Inhibidores de frecuencia (jamming)
Es el método más tosco, más barato y, probablemente, el más común en los robos “de oportunidad” (lo que hay dentro del coche más que el coche en sí). Un inhibidor satura con ruido la banda del mando — habitualmente 433 MHz — elevando el nivel de piso de ruido para que el receptor del coche no distinga la orden legítima. Es, en esencia, una denegación de servicio sobre la capa física.

El inhibidor: el coche cree que se cerró, pero no

El engaño clásico. El ladrón espera cerca mientras la víctima aparca y se aleja pulsando el botón de cierre. El inhibidor bloquea esa orden: el coche no llega a cerrarse, pero el conductor, que oye el “clic” mental de siempre y no lo comprueba, cree que sí. El ladrón abre luego la puerta sin forzar nada. De ahí el consejo de toda la vida: tirar físicamente de la manilla para confirmar que el coche quedó cerrado.
Más allá del coche. Los inhibidores también se usan para anular alarmas inalámbricas de viviendas y negocios, bloqueando el aviso a la central. Por eso existen las alarmas con anti-inhibidor, que detectan la interferencia y avisan por un canal alternativo.
En España son ilegales. El uso de inhibidores de señal con fines delictivos está totalmente prohibido. No es un problema teórico: el informe de la aseguradora Línea Directa sobre el robo de vehículos en España señala los inhibidores como una herramienta cada vez más frecuente, y en zonas como Baleares se han denunciado oleadas de este tipo de robo en pleno centro urbano.
Un efecto curioso. Los inhibidores que las fuerzas de seguridad usan como medida antiexplosivos (en inmediaciones de cuarteles, edificios oficiales o comitivas) también bloquean los mandos de los coches cercanos. Si alguna vez tu llave “no ha funcionado” junto a un edificio oficial, probablemente fuera eso.
Método 4 — Inyección en el bus CAN (el “hackeo de los faros”)
Es el método más sofisticado y el único que no toca la llave ni su señal: se mete directamente en la red interna del coche.
Qué es el bus CAN. El Controller Area Network (CAN bus, ISO 11898) es el bus multimaestro por el que dialogan las centralitas (ECU): motor, frenos, luces, cierre, receptor de la llave. Nació en los años 80 priorizando robustez y determinismo, no seguridad. Sus tramas se identifican por un ID que fija la prioridad mediante arbitraje por bits dominantes y — su gran debilidad — no van autenticadas ni cifradas: cada ECU acepta cualquier trama con el ID que espera. El emisor es, en la práctica, anónimo.

Inyección CAN: entrar por el faro y suplantar la llave
El ataque. Si alguien logra pinchar físicamente en un punto accesible del cableado, puede inyectar tramas falsas haciéndose pasar por el receptor de la llave y decirle al coche: «llave válida presente». En la práctica, el dispositivo satura antes el bus con tramas de alta prioridad para silenciar a la ECU legítima del receptor de llave. El coche abre y permite arrancar, saltándose el inmovilizador. El punto de acceso no tiene por qué ser evidente: en los casos documentados suele ser el conector de un faro, porque se alcanza desde fuera con poco daño y la reparación barata no resta valor al coche robado.
El caso que lo destapó. En 2022, al investigador de ciberseguridad del automóvil Ian Tabor le robaron su Toyota RAV4 tras aparecer con el faro desmontado y el cableado manipulado. Junto a Ken Tindell (Canis Automotive Labs) reconstruyó el robo analizando los códigos de error que el coche había registrado, y publicó el análisis en 2023. Descubrieron que el dispositivo usado para la inyección se vendía disfrazado de altavoz Bluetooth tipo JBL.
Lo que hay que retener. Como este ataque no usa la señal de la llave, una funda Faraday no protege de él. Las defensas van por otro lado: dificultar el acceso físico y que el fabricante autentique los mensajes del bus CAN, algo que la industria empieza a incorporar.
Cómo responde la industria
La defensa de fondo no está en manos del conductor, sino del fabricante, y avanza en tres frentes:
• Autenticación en el bus. El estándar SecOC (Secure Onboard Communication, de AUTOSAR) añade un código de autenticación de mensaje (MAC) y un contador de frescura a las tramas críticas: una trama inyectada sin la clave se descarta. Con segmentación por gateways y buses separados, acota el alcance de una inyección CAN.
• Medición de distancia real. El keyless sobre UWB (IEEE 802.15.4z) sustituye la estimación por intensidad de señal (RSSI) por distance bounding basado en tiempo de vuelo, lo que neutraliza el relay.
• Marco regulatorio. La norma ISO/SAE 21434 define el proceso de ciberseguridad a lo largo del ciclo de vida del vehículo; los reglamentos UNECE R155 (sistema de gestión de ciberseguridad) y R156 (actualizaciones de software) son obligatorios para homologar vehículos nuevos en la UE, con plena aplicación desde julio de 2024.
Los cuatro métodos de un vistazo
|
Método |
Capa atacada |
Qué explota |
Dificultad / coste |
Rastro |
Defensa principal |
|
Relay |
Radio (enlace LF/UHF) |
Alcance de la llave keyless |
Medio-alto: equipo específico, dos personas |
Ninguno visible |
Faraday / UWB / desactivar keyless |
|
Captura (RollJam) |
Radio (enlace RKE) |
Señal del mando con botón |
Medio: dispositivo casero + SDR |
Ninguno; el dueño no sospecha |
Códigos con caducidad / challenge-response (fabricante) |
|
Inhibidor |
Radio (capa física) |
Bloqueo de la orden de cierre |
Muy bajo: dispositivo barato |
El coche queda abierto, sin daños |
Comprobar físicamente el cierre |
|
Inyección CAN |
Red interna (bus CAN) |
Falta de autenticación de tramas |
Alto: acceso físico + dispositivo |
Daño en faro y errores (DTC) |
Bloqueos físicos, SecOC / segmentación (fabricante) |
Dos conclusiones se leen directamente en la tabla. La funda Faraday, la medida estrella, solo frena los dos métodos que usan la señal de la llave — no el inhibidor ni la inyección CAN. Y las defensas más robustas (UWB, caducidad de códigos, autenticación del bus) dependen del fabricante, no del usuario: por eso la protección del conductor es necesariamente por capas.
¿Qué coches son objetivo en España?
Conviene distinguir dos fenómenos que a menudo se mezclan. Los coches más robados en España no son los mismos que los que sufren los ataques de alta tecnología.
Según el Balance de Criminalidad del Ministerio del Interior, los cinco coches más robados en 2024 fueron, por este orden:
|
Puesto |
Modelo |
Perfil típico |
|
1 |
SEAT Ibiza |
3.ª generación (2005-2008); muy abundante en la calle |
|
2 |
Volkswagen Golf |
4.ª generación; popular y con buen valor de reventa |
|
3 |
SEAT León |
Modelo masivo, fácil de revender por piezas |
|
4 |
Ford Focus |
Gran volumen de parque, piezas comunes |
|
5 |
BMW Serie 3 |
E46; “aspiracional” y valioso por despiece |
El matiz importante. Estos son, en su mayoría, coches de más de diez años, con una antigüedad media en torno a los 11 años y un valor aproximado de 9.500 €. La mayoría no llevan sistema keyless: se roban por métodos tradicionales — inhibidor, ganzúa, “puente” — y, sobre todo, para despiece (retrovisores, catalizadores, equipos de sonido). Los tres primeros concentran más del 20 % de todas las sustracciones.
Los métodos de alta tecnología de este artículo — relay e inyección CAN — apuntan a otro perfil: coches modernos y premium con keyless. Por eso, en el ranking de marcas más robadas encabezan Mercedes-Benz y BMW, seguidas de Audi, Toyota, Ford y Volkswagen.
En lo geográfico, Cataluña — y Barcelona en particular — lidera en cifras absolutas; el lunes y el mes de enero son el día y el mes con más robos.
Cómo protegerse: defensa por capas
Ninguna medida aislada cubre las cuatro amenazas. La estrategia realista es sumar capas para encarecer y ralentizar el robo.

Protección por capas: qué frena cada amenaza
Sobre la llave (frena relay y captura):
• Funda o caja Faraday. Guardar la llave en una funda que bloquea la radio impide que el relay “encuentre” la señal. Es la medida más barata y eficaz contra el método más común.
• Alejar la llave de puertas y ventanas. En casa, no dejarla en el recibidor ni cerca de la fachada; dificulta que el repetidor la alcance.
• Desactivar el keyless. Muchas llaves tienen un modo reposo (a menudo una doble pulsación) que detiene la emisión pasiva por la noche. Consulta el manual de tu modelo.
Sobre el vehículo (frena inhibidor y añade barreras al resto):
• Comprobar el cierre al bajar. Tirar de la manilla es la defensa directa contra el inhibidor. Gratis.
• Bloqueos físicos visibles. Cepo de volante, bloqueo de pedales o de palanca: disuaden y ralentizan, y son de los pocos recursos útiles también frente a la inyección CAN.
• Proteger los accesos. Cubrir o reubicar el puerto OBD y vigilar manipulaciones en faros y parachoques — el punto de entrada de la inyección CAN.
• Baliza o localizador GPS oculto. No evita el robo, pero mejora mucho la recuperación; conviene que sea independiente del sistema del coche.
Sobre el entorno:
• Aparcar en garaje cerrado o en zona iluminada y con cámara reduce de forma notable la probabilidad de ser elegido como objetivo.
Al comprar coche: valora los modelos con keyless por UWB, que mide la distancia real a la llave y neutraliza el relay. Es, hoy, la protección de fábrica más sólida contra el método más frecuente.
Y una dosis de honestidad: ninguna de estas capas es infalible. El objetivo no es volver el coche inexpugnable, sino dejar de ser el blanco fácil.
Marco legal en España
(Esta sección es informativa; no constituye asesoramiento jurídico.)
Los inhibidores están prohibidos. El uso de inhibidores de señal con fines delictivos es ilegal en España, y su tenencia y uso por particulares está fuertemente restringido — también por la interferencia que causan a comunicaciones y servicios de emergencia.
El robo con medios tecnológicos es robo. Que no haya fuerza visible no cambia la calificación penal: abrir y sustraer un vehículo por vía electrónica se persigue como robo, y suele ir acompañado de otros delitos — falsificación de los elementos identificativos del coche y de las matrículas, pertenencia a organización criminal…
Es, sobre todo, crimen organizado. La Unidad Central Operativa (UCO) de la Guardia Civil persigue estas bandas de forma habitual. En la Operación Biturbo, por ejemplo, se detuvo a cinco personas y se recuperaron 13 vehículos; entre el material incautado figuraban inhibidores y captadores de frecuencia, más de 100 llaves vírgenes para programar y una troqueladora de matrículas. Los coches salían de España rumbo al este de Europa.
Conclusión
El robo de coches se ha convertido en una disciplina más de la ciberseguridad. Ningún vehículo moderno es 100 % inmune: contra un atacante decidido y bien equipado, siempre hay una vía. Pero la mayoría de los robos no son obra de ese atacante ideal, sino de bandas que buscan el objetivo más rápido y menos protegido. Ahí es donde el conductor sí decide.
Checklist rápido:
• Guardar la llave en funda Faraday, lejos de puertas y ventanas.
• Activar el modo reposo del keyless si el coche lo permite.
• Comprobar siempre, tirando de la manilla, que el coche quedó cerrado.
• Usar un bloqueo físico visible (cepo de volante, pedal).
• Aparcar en garaje o zona iluminada con cámara.
• Valorar el UWB en la próxima compra.
• Instalar una baliza GPS para mejorar la recuperación.
Preguntas frecuentes (técnicas)
¿Una funda Faraday protege contra todo? No. Solo frena los ataques que usan la señal de la llave — relay y captura. No tiene efecto sobre el inhibidor ni sobre la inyección CAN.
¿El relay clona la llave? No: la retransmite en tiempo real, sin extraer la clave. Si el motor se apaga lejos de la llave, el coche puede no volver a arrancar. La clonación persistente exige un paso extra (programar una llave nueva, normalmente vía OBD).
¿El código rodante basta contra la captura? Frena el replay simple, pero no a RollJam, que guarda un código válido sin usar. La defensa efectiva es la caducidad temporal del código o un challenge-response bidireccional.
¿Por qué el UWB frena el relay y el keyless convencional no? Porque mide la distancia por tiempo de vuelo (ToF), no por intensidad de señal (RSSI). El atacante puede amplificar la potencia, pero no acortar el tiempo de propagación.
¿Tapar el puerto OBD frena la inyección CAN? Ayuda, pero no basta: la inyección puede hacerse desde cualquier punto del mismo bus (el faro, por ejemplo). La defensa de fondo es autenticar las tramas (SecOC) y segmentar la red con gateways.
¿Hay algún coche inmune? Ninguno al 100 %. Los que combinan keyless por UWB, autenticación del bus CAN y actualizaciones de seguridad (UNECE R155/R156) elevan mucho el listón.
Fuentes
• Motorpasión / ADAC 2025 — vulnerabilidad al relay y datos de España
• Tracker / Reino Unido — robos sin llave en máximos
• Help Net Security — defensa por capas y datos de Países Bajos
• The Hacker News — RollJam (Samy Kamkar, DEF CON 2015)
• The Register — inyección en el bus CAN (Tabor / Tindell)
• SecurityWeek — dispositivo de inyección CAN disfrazado de altavoz
• Línea Directa — informe sobre el robo de vehículos en España
• The Objective — Operación Biturbo de la UCO
• Ken Tindell (Canis Automotive Labs) — análisis técnico de la inyección CAN


No hay comentarios:
Publicar un comentario